Sicurezza
Metti una chiave fisica ai tuoi account
L’AI ha allargato la superficie d’attacco e reso ogni attacco più efficace, e i codici via SMS o app si fanno rubare da un sito falso: ti spiego perché togliere il numero di telefono e come mettere una chiave fisica sugli account che contano
Danilo Giudice · 6 novembre 2026
Chiedi all’AI
- Tipo
- Sicurezza: che cosa succede e che cosa fare subito
- Durata
- 5 min di lettura
- Livello
- Base
- Ti porti a casa
- Perché togliere il numero di telefono
- Una chiave fisica sugli account che contano
- Cosa fare se perdi la chiave
Indice · 10 sezioni
Antefatto#
Di recente ho comprato due YubiKey e le ho registrate sugli account che, se me li rubano, mi rovinano: il password manager, la mail, i social.
Cosa fare subito#
- Oggi. Attiva la verifica in due passaggi su ogni account, con l’app di autenticazione o una passkey. Mai con l’SMS.
- Oggi. Togli il numero di telefono da verifica e recupero, dove il servizio lo permette.
- Questa settimana. Compra tre chiavi nuove dal negozio di Yubico. Basta la Security Key C NFC, a 35,38 € l’una; la YubiKey 5C NFC, a 70,76 €, aggiunge i codici a sei cifre.
- Quando arrivano. Imposta il PIN con Yubico Authenticator e registra tutte e tre le chiavi: prima la mail, poi il password manager, poi il resto. Dove trovare l’opzione lo dice la guida di Yubico.
- Subito dopo. Stampa i codici di recupero e tienili fuori dal password manager.
- Sempre. Una chiave nel portachiavi, sempre con te; le altre due in due posti separati e ben protetti. Se ne perdi una, toglila subito da tutti gli account.
Perché adesso#
L’AI ha allargato la superficie d’attacco, cioè i punti da cui qualcuno può provare a entrare: messaggi, telefonate, videochiamate con voci e volti generati. E ha reso il phishing, il messaggio che ti porta su un sito falso, efficace quanto quello di un esperto (Heiding, Schneier e altri).
Sicurezza
Le email truffa dell’AI convincono come gli esperti
Percentuale di clic su email di phishing su misura: test su 101 persone.
Stessi clic, nessun truffatore in carne e ossa.
Fonte: Heiding, Schneier e altri, 2024
Le email truffa dell’AI convincono come gli esperti. Percentuale di clic su email di phishing su misura: test su 101 persone. Generica 12 %, Esperti 54 %, Solo AI 54 %, AI+umano 56 %. Stessi clic, nessun truffatore in carne e ossa. Fonte: Heiding, Schneier e altri, 2024.
Chi attacca si è adattato: secondo il Microsoft Digital Defense Report 2026 gli attacchi alle sole password sono scesi del 26 % in un anno, e il 44,6 % delle tecniche di phishing usa kit che rubano anche i codici. In una campagna raccontata da Anthropic, l’AI ha eseguito l’80–90 % del lavoro. In Italia, nel primo semestre 2026, gli incidenti da phishing sono già due terzi di quelli di tutto il 2025 (Clusit).
La tua mail è la cassaforte#
Sicurezza
Chi ha la tua mail ha tutto
Da un account Google o Apple passano gli accessi a quasi tutto.
Mail Google/Apple
Altri servizi
ti fa entrare in
Ogni password
reimposta
Passkey salvate
sincronizza le
Foto, documenti
custodisce
Schema concettuale
Chi ha la tua mail ha tutto. Da un account Google o Apple passano gli accessi a quasi tutto. Mail Google/Apple ti fa entrare in Altri servizi; Mail Google/Apple reimposta Ogni password; Mail Google/Apple sincronizza le Passkey salvate; Mail Google/Apple custodisce Foto, documenti. Schema concettuale.
Con la mail Google o Apple ci siamo iscritti a tutto: lì arrivano i reset delle password, da lì passano «Accedi con Google» e «Accedi con Apple». Se ci rubano quella, siamo fottuti. La prima chiave YubiKey va configurata lì.
Perché il numero di telefono no#
Sicurezza
Dalla più debole alla più forte
I modi della verifica in due passaggi, e come si aggirano.
- 1
SMS e chiamate
Si ruba con SIM swap e sito falso
- 2
Codice dell’app
Lo scrivi anche su un sito falso
- 3
Notifica
Basta un «Sì» per stanchezza
- 4
Passkey
Legata al sito, vive nel tuo account
- 5
Chiave fisica
Legata al sito, non esce dalla chiave
Fonti: NIST SP 800-63B-4; Microsoft 2026
Dalla più debole alla più forte. I modi della verifica in due passaggi, e come si aggirano. 1. SMS e chiamate: Si ruba con SIM swap e sito falso; 2. Codice dell’app: Lo scrivi anche su un sito falso; 3. Notifica: Basta un «Sì» per stanchezza; 4. Passkey: Legata al sito, vive nel tuo account; 5. Chiave fisica: Legata al sito, non esce dalla chiave. Fonti: NIST SP 800-63B-4; Microsoft 2026.
Con il SIM swap chi attacca convince l’operatore, fingendosi te, a spostare il tuo numero su una SIM sua: codici e reset delle password arrivano a lui. Capita poi che siamo noi stessi a scrivere i codici, ma su un sito falso che crediamo vero, e il sito falso li passa subito a quello vero.
Una YubiKey invece si lega al sito vero e non funzionerà mai su quello falso. Nel 2022 tre dipendenti di Cloudflare hanno scritto le credenziali su un sito falso, e non è successo niente: accedevano tutti con una chiave fisica.
Cos’è una YubiKey e come funziona#
Una YubiKey è una chiavetta senza batteria, da tenere nel portachiavi, che custodisce le tue chiavi d’accesso: le può usare solo lei, e non si copiano. La infili nel computer o nel telefono via USB-C, oppure la appoggi al telefono via NFC.
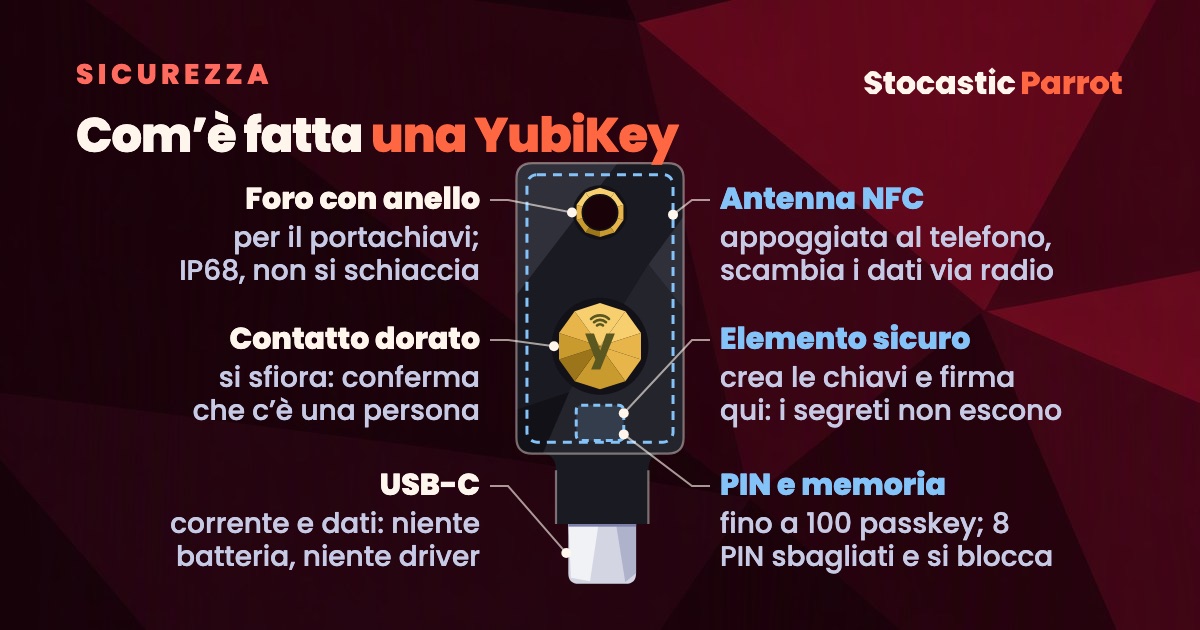
Quando la registri su un sito, la chiave crea una coppia di chiavi solo per quel sito: quella segreta la può usare solo la chiave, quella pubblica va al sito. A ogni accesso il sito manda una richiesta da firmare. Tu sfiori il contatto dorato, che conferma che c’è una persona e non un programma, e la chiave firma, ma solo se l’indirizzo è quello registrato. Non scrivi niente, quindi non c’è niente da rubare.
Le parti, una per una
- Contatto dorato. È un sensore, non un tasto: non ha parti mobili. Sfiorarlo dice alla chiave che davanti c’è una persona e non un programma, la «prova di presenza» dello standard FIDO. Le onde sopra la «y» indicano l’NFC.
- USB-C. Porta corrente e dati, perché la chiave non ha batteria. Browser e sistema la riconoscono da soli con lo standard WebAuthn, senza driver né app.
- Antenna NFC. Sta dentro la scocca: appoggi la chiave al retro del telefono e lo scambio avviene via radio, a pochi centimetri.
- Elemento sicuro. Il chip che crea le chiavi e firma le richieste al suo interno: i segreti non escono, e il firmware non si può riscrivere, nemmeno da Yubico.
- PIN e memoria. Le YubiKey di oggi tengono fino a 100 passkey. Il PIN lo scegli tu: dopo 8 tentativi sbagliati la parte FIDO si blocca e va azzerata, passkey comprese.
- Foro con anello e scocca. Plastica rinforzata con fibra di vetro, IP68 contro acqua e polvere, resistente allo schiacciamento: è fatta per stare nel portachiavi.
Chiave o passkey?#
La passkey è la stessa tecnologia, salvata nel telefono o nel password manager, e per la maggior parte degli account basta. Però vale quanto l’account che la sincronizza, di solito proprio la mail. La mia regola: chiave fisica su mail e password manager, passkey sul resto.
Dove si usano, al 5 novembre 2026 («—» vuol dire che non risulta):
| Servizio | Chiave fisica | Passkey |
|---|---|---|
| Google e Gmail | sì | sì |
| Apple | sì, almeno due | — |
| Microsoft e Outlook | sì | sì |
| 1Password | sì | — |
| Bitwarden | sì, anche gratis | — |
| sì | sì | |
| — | solo se collegato a Facebook | |
| — | sì | |
| — | sì | |
| X | sì | sì |
Le regole che ripetono tutti#
Quelle della campagna Cyber Aware dell’agenzia britannica per la sicurezza informatica, più qualcuna mia:
- Una password diversa per ogni account, in un password manager.
- Per la mail, una password forte usata solo lì.
- Verifica in due passaggi ovunque, senza numero di telefono.
- Aggiornamenti automatici per sistema, browser e app.
- Un backup di foto e documenti fuori dal computer.
- Davanti all’urgenza, verifica da un altro canale: nel 2024 un dipendente di Arup ha trasferito circa 25 milioni di dollari dopo una videochiamata con colleghi generati con l’AI (CNN).
- Controlla se la tua mail è già in giro su Have I Been Pwned.
- Tre YubiKey: una nel portachiavi, sempre con te, le altre due in due posti separati e ben protetti.
I limiti#
- Se le perdi tutte puoi restare fuori dall’account per sempre, lo scrive Apple. IMPERATIVO: tre chiavi, registrate lo stesso giorno, e codici di recupero stampati.
- EUCLEAK: le YubiKey con firmware precedente al 5.7 si possono clonare, ma servono la chiave in mano e circa 10.000 € di attrezzatura (NinjaLab). Quelle vendute oggi hanno il 5.8.
- Non ovunque: su Instagram, WhatsApp e LinkedIn le chiavi non risultano, e per le banche italiane non ho trovato conferme.
Tre chiavette contro un modello linguistico#
Il mio consiglio è semplice: chiunque là fuori vuole fotterti, in qualsiasi momento. Dotarti di tre chiavi sarebbe ottimo: una sempre con te, due in cassaforti separate, in case diverse, per diversificare il rischio. La nostra vita digitale è più a rischio che mai con l’avvento degli LLM: proteggersi non è mai stato così importante.
Il resto della settimana te lo ripeto io, a pappagallo
Io la seguo, tu il lunedì mattina sai cosa provare e cosa ignorare dell’AI, con le fonti per controllare.
Preferisci Telegram? Lì arrivano news e tutorial appena escono.
Avvisami su Telegram
Fonti
Fatti controllati il 5 novembre 2026; prezzi e servizi cambiano.
- F. Heiding, B. Schneier e altri, «Evaluating Large Language Models’ Capability to Launch Fully Automated Spear Phishing Campaigns», arXiv, 2024; Expert Systems with Applications, 2026.
- Microsoft, «2026 Microsoft Digital Defense Report», ottobre 2026 (pp. 45 e 64).
- Anthropic, «Disrupting the first reported AI-orchestrated cyber espionage campaign», 13 novembre 2025.
- Clusit, Rapporto Clusit, aggiornamento ottobre 2026.
- NIST, SP 800-63B-4, luglio 2025.
- Cloudflare, «The mechanics of a sophisticated phishing scam and how we stopped it», 9 agosto 2022.
- NCSC, «Cyber Aware».
- CNN, «British engineering giant Arup revealed as $25 million deepfake scam victim», 16 maggio 2024.
- Yubico, guida al PIN FIDO2, pagina della YubiKey 5C NFC (niente batterie, USB-C e NFC, IP68), negozio, guida e avviso YSA-2024-03; NinjaLab, «EUCLEAK», 2024.
- Le pagine di aiuto dei servizi linkate nella tabella.